hcliucs/APSD
- 来源
- GitHub
- 首次上榜日期
- 领域
- 安全
- GitHub 星标数
- 872
本页介绍外部开源仓库,并非 HDATF 产品。
它做什么
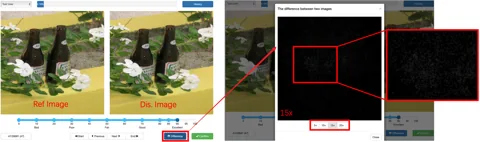
APSD是2024年发表在IEEE Transactions on Information Forensics and Security(TIFS)上的论文的官方数据集仓库。论文题为《Stealthiness Assessment of Adversarial Perturbation: From a Visual Perspective》。对抗扰动(adversarial perturbation)是为误导分类模型而加入图像的微小变化,该研究探讨这种变化在人眼中有多明显。其出发点是Lp norm、PSNR、SSIM等指标可能与人的感知不一致。数据集包含从400张参考图像出发、用5类12种攻击方法(FGSM、PGD、CW、AdvGAN、Square等)生成的10,586对图像。60名观察者中有15人为每个对抗样本评分,先区分差异的明显程度再细致打分,以0到1之间的平均意见分(MOS)作为标签。README还介绍了预测该分数的基于attention的模型A2SM,并称其在APSD上达到PLCC 0.984、SROCC 0.978。仓库只有README、两张图和一个Google Drive链接文件这4个文件,没有攻击代码,也没有A2SM模型代码。数据需从该Drive链接获取,README说明确切的文件夹和文件名以实际数据包为准,因此可能与示例结构不同。许可证尚待确定(TBD),README说明若数据集包含来自ImageNet、COCO或VOC2012的图像,其原始条款同样适用。
许可证
无许可证 未找到许可证文件。没有许可证时,默认不允许复用代码。
同领域的其他仓库
- scrapfly/Antibot-Detector
一个检测反机器人系统、CAPTCHA和浏览器指纹采集的Chrome扩展。它分析页面元素、网络请求和浏览器API,并显示检测结果和历史记录。 - OffGridPete/Fieldwatch
这是一款Android上只接收不发送的Wi-Fi与Bluetooth LE观测工具。作者说明它是只监听的被动工具,不需要外接设备、账号或后端服务器,并且可在离线的现场环境下使用。它提供过滤功能、可扩展的信号特征库用于识别无线来源,以及观测结果报告,所有数据都保存在手机本地。 - ThinkWatchProject/ThinkWatch-Lite
这是在macOS、Windows和Linux上置于Claude Code、Codex等AI client之前的本地gateway。client只需指向gateway一次,之后更换上游提供方和模型都无需改动client配置。它记录每次请求的成本与路由,可在请求离开本机前替换API密钥等机密信息,并能在client执行之前拦截中继塞进回答里的危险tool调用。 - archestra-ai/OpenAPPA
这是位于agent与其工具之间的护栏,在每个动作之前只回答一个问题,即这份数据是否允许发往这个目的地。它跟踪agent读取过的所有内容的敏感度与可信度,并在调用执行前把每次tool调用与该记录比对。策略以声明式TOML编写,engine仅依据事件日志作判断,不发起network或文件访问,因此同一份日志始终得到相同结果。它可在同一process内运行,也可作为旁挂process运行。 - mvt-project/mvt
这是用于收集Android和iOS潜在入侵痕迹并检查公开入侵指标的移动取证工具,面向具备取证知识的调查人员,而非普通用户自检。
只收录进入 Trendshift 排行榜的仓库,榜单仅用于寻找候选项目,不转载名次。说明、许可证和星标数来自各 GitHub 仓库。解读是我们自己的判断。我们尚未测试这些项目,上榜并不证明质量。